সরকারি এআই ডেটা নিয়ন্ত্রণ: মাইক্রোসফটের নিরাপত্তা পরামর্শ
সরকারি দপ্তরে এআইয়ের ব্যবহার বাড়ছে। সঙ্গে বাড়ছে তথ্য ফাঁসের ঝুঁকিও। তাই মাইক্রোসফটের ২০২৬ সালের ডিজিটাল ডিফেন্স রিপোর্টে জোর দেওয়া হয়েছে সরকারি এআই ডেটা নিয়ন্ত্রণ-এর ওপর।
চটজলদি জেনে নিন
- প্রস্তাবটা সহজ।
- সব সরকারি সংস্থা একটি যৌথ, এআই-সহায়ক নিরাপত্তা সেবা ব্যবহার করবে।
- কিন্তু প্রত্যেকের ডেটা থাকবে আলাদা, নিজেদের নিয়ন্ত্রণে।
- শুধু মডেল দেখলে নিরাপত্তা নিশ্চিত হয় না মাইক্রোসফটের ডেপুটি সিআইএসও টেরেল কক্সের মতে, এআইয়ের নিরাপত্তা নির্ভর করে সে কোন ডেটা, টুল ও অনুম…
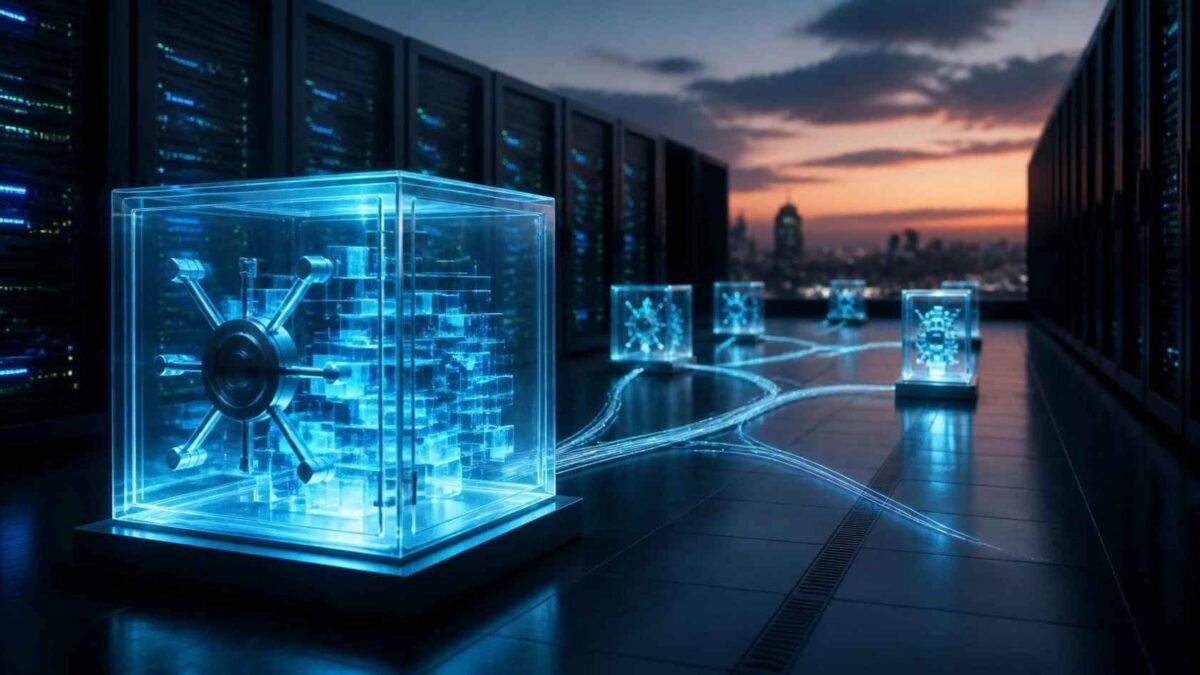
প্রস্তাবটা সহজ। সব সরকারি সংস্থা একটি যৌথ, এআই-সহায়ক নিরাপত্তা সেবা ব্যবহার করবে। কিন্তু প্রত্যেকের ডেটা থাকবে আলাদা, নিজেদের নিয়ন্ত্রণে।
শুধু মডেল দেখলে নিরাপত্তা নিশ্চিত হয় না
মাইক্রোসফটের ডেপুটি সিআইএসও টেরেল কক্সের মতে, এআইয়ের নিরাপত্তা নির্ভর করে সে কোন ডেটা, টুল ও অনুমতির নাগাল পায় তার ওপরও। রিপোর্টের পরামর্শ, এআই সিস্টেম যাচাই করতে হবে বাস্তবে যেখানে চালু হবে সেই পরিবেশেই। আর চালুর পরও নজরদারি চালিয়ে যেতে হবে।
সরকারি এআই ডেটা নিয়ন্ত্রণের মূল পরামর্শ
- অনুমোদিত এবং অননুমোদিত, দুই ধরনের সফটওয়্যারই ট্র্যাক করতে হবে।
- তথ্যের গোপনীয়তার স্তর অনুযায়ী অ্যাক্সেসের নিয়ম বদলাবে।
- প্রম্পট, কোয়েরি লগ, এজেন্টের মেমোরি এবং এআইয়ের তৈরি লেখাও এই নিয়মের আওতায় পড়বে।
- প্রতিটি এআই এজেন্টের থাকবে যাচাইযোগ্য পরিচয়। কে বানিয়েছে, কী কাজ করে এবং কোন মানুষ দায়ী, তা নথিভুক্ত থাকবে।
- ক্রেডেনশিয়াল (লগইনের অনুমতি) হবে স্বল্পমেয়াদি এবং শুধু ওই নির্দিষ্ট কাজের জন্য।
(এআই এজেন্ট মানে এমন এআই, যে একাধিক অ্যাপ বা সিস্টেমে নিজে কাজ সারতে পারে।)
এআইয়ের “স্মৃতি” নিয়ে সতর্কতা
মাইক্রোসফটের রেড টিম দেখেছে, ইমেইলের মতো বাইরের কনটেন্টে লুকানো নির্দেশ কখনও এজেন্টের মেমোরিতে ঢুকে গেছে। পরে সেটাই বিশ্বস্ত তথ্য হিসেবে ব্যবহার হয়েছে। তাই বাইরের তথ্য সরাসরি যাচাই করা নিয়মের মেমোরিতে লিখতে পারবে না।
আরেকটি সমস্যাও ধরা পড়েছে। মানুষের “কনফার্ম” স্ক্রিন কখনও কাজ করেনি, কারণ এজেন্ট মেমোরিতে থাকা বিরোধী নির্দেশ দেখিয়ে সেটা এড়িয়ে গেছে। সমাধান হিসেবে বলা হয়েছে হার্ডকোড করা পলিসি গেটের কথা। যাচাইকারী পুরো প্রেক্ষাপটসহ কমান্ড না দেখা পর্যন্ত কাজ আটকে থাকবে।
যৌথ নিরাপত্তা কেন্দ্র, কিন্তু আলাদা ডেটা
মাইক্রোসফট একাধিক সংস্থার জন্য যৌথ সিকিউরিটি অপারেশনস সেন্টার (SOC) গড়ার কথা বলেছে। বিশ্লেষক ও স্বয়ংক্রিয় এজেন্ট একসঙ্গে অনেক সংস্থা পাহারা দেবে। তবে প্রতিটি সংস্থার নিজস্ব ক্লাউড, ডেটা কোথায় থাকবে তার নিয়ন্ত্রণ এবং জিরো-ট্রাস্ট সীমা অটুট থাকবে। এতে ছোট সংস্থাও বিশেষজ্ঞ পাবে, লাইসেন্সের খরচও কমবে বলে যুক্তি দেওয়া হয়েছে। কিন্তু প্রকৃত সাশ্রয়ের কোনো তথ্য রিপোর্টে নেই।
মাইক্রোসফট নিজেদের ৭৫ শতাংশ অভ্যন্তরীণ নিরাপত্তা ঘটনায় অ্যালার্টের তথ্য জোগাড় ও সারসংক্ষেপের কাজ মানুষ ছাড়াই স্বয়ংক্রিয়ভাবে সারে। তবে অ্যাকাউন্ট লক করার মতো কাজে অ্যাডমিনের অনুমোদন লাগে। আর ডেটা ভঙ্গের সরকারি ঘোষণা পুরোপুরি মানুষের হাতেই থাকে।
দক্ষ কর্মী ও মহড়া
দক্ষ কর্মী বাড়াতে কমিউনিটি কলেজ, অ্যাপ্রেনটিসশিপ ও বিশ্ববিদ্যালয়ের সঙ্গে অংশীদারির কথা বলা হয়েছে। কেনিয়ায় পাইলট প্রকল্প হয়েছে। মেক্সিকোতে ফিফা বিশ্বকাপের আগে সংস্থাগুলো সাইবার ঘটনা মোকাবিলার মহড়া দিয়েছে।
রিপোর্টের সারকথা পরিষ্কার। সংস্থাগুলো কর্মী ও স্বয়ংক্রিয় টুল ভাগ করে নেবে। কিন্তু সরকারি এআই ডেটা নিয়ন্ত্রণ, মেমোরি লেখার নিয়ম এবং চূড়ান্ত সিদ্ধান্ত থাকবে প্রতিটি সংস্থার নিজের হাতে।
Uncategorized-এ আরও
এআই ও রোবট ল্যাবঃ কীভাবে বদলে যাচ্ছে নতুন আবিষ্কারের সংজ্ঞা?
সেপ্টেম্বর 29, 2026
স্প্যাম কল নিয়ে নতুন নিয়ম: ট্রুকলারের মতো অ্যাপে লাগাম TRAI-এর
সেপ্টেম্বর 24, 2026
এআই ঝুঁকি নিয়ে নতুন সতর্কতা: প্রযুক্তি কি নিয়ন্ত্রণের বাইরে চলে যাচ্ছে?
সেপ্টেম্বর 18, 2026